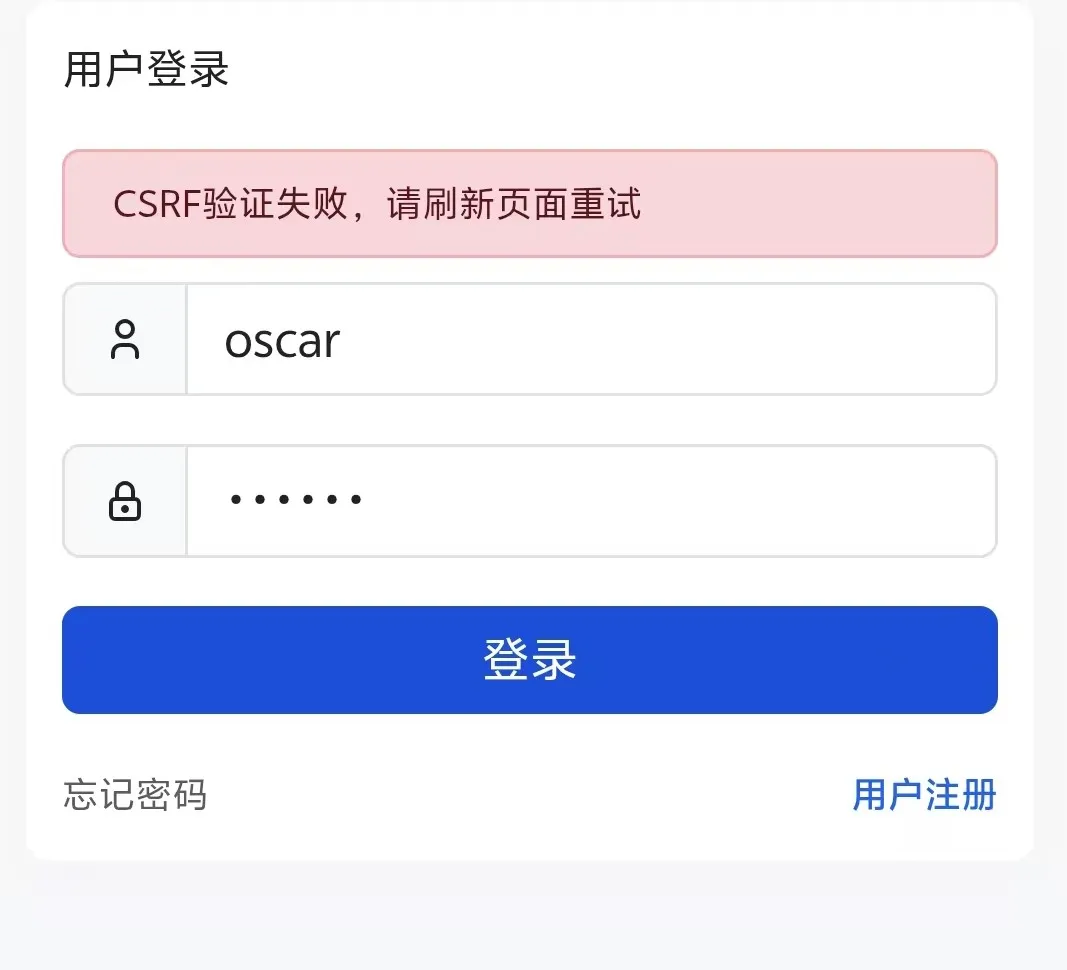
CSRF 校验依赖「页面表单里的 token」和「会话里的 token」一致,手机上失败通常是会话没建立起来:
- 浏览器/内置 WebView 拦截或不发送 Cookie(尤其第三方 App 打开、隐私模式)。
- 站点在 HTTP 下却把 Cookie 设成了 Secure,或 SameSite 策略过严导致跨站回跳丢 Cookie。
- 反向代理未透传 Cookie 头,或 CDN 缓存了带 token 的页面(返回旧 token)。
- 从缓存页/返回键提交,token 已过期。
排查建议:抓包看请求是否带 Cookie、响应是否 Set-Cookie;检查代理的 proxy_set_header Cookie 配置;临时关闭 CDN 缓存试一次。
方便的话请提供:复现步骤、PHP 与 MySQL 版本、手机型号与浏览器、报错全文,以及是否走了 Nginx/CDN。【 AI 自动回复,仅供参考】