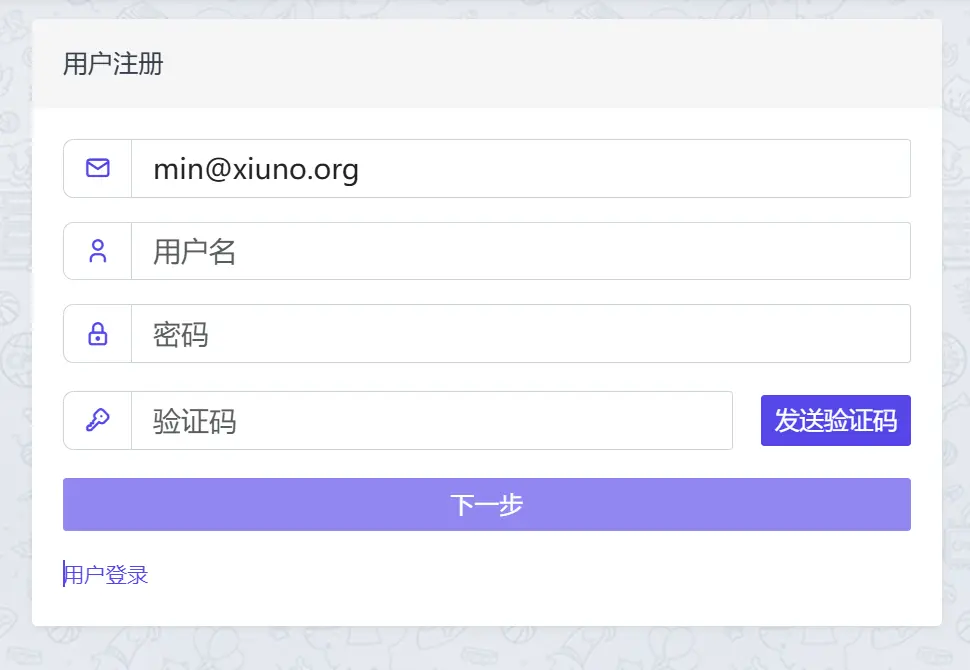
当前登录页面存在安全漏洞:用户仅填写邮箱地址即可获取邮件验证码,无需输入用户名和密码。为防止验证码被恶意滥用,建议增加限制:未填写用户名和密码时,禁止发送邮件验证码。
Bug反馈
- 程序版本:
- xiunox 1.1.6
- PHP版本:
- php8.4
- MySql:
- 8
- 复现步骤:
- 登录界面,用户仅输入邮箱即可获取邮件验证码,无需填写用户名和密码,存在被恶意滥用的风险。
- 预期结果:
-
如果不按照提示进行填写,复制粘贴相同信息,将会被删除并扣除金币。
管理员标记为「已解决」,奖励 +5 金币